Marcar la casilla “No soy un robot” es una acción habitual al navegar por internet, pero esa familiaridad también puede convertirse en una oportunidad para los ciberdelincuentes, que crean verificaciones falsas para engañar a los usuarios y conseguir que ejecuten instrucciones peligrosas en sus equipos.
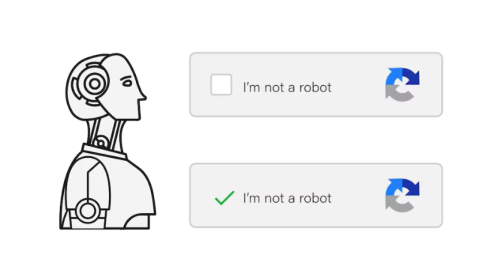
El riesgo aparece cuando la supuesta comprobación exige algo más que seleccionar imágenes o marcar una casilla, como abrir herramientas del sistema, pegar comandos o instalar programas.
ESET advirtió sobre estas maniobras, que pueden facilitar el robo de contraseñas y permitir el acceso remoto a la computadora.
Cómo identificar una verificación sospechosa
Un CAPTCHA auténtico se completa dentro del navegador y no necesita que el usuario abra PowerShell, Terminal, el Símbolo del sistema o la ventana Ejecutar.
Si una página solicita utilizar estas herramientas para demostrar que eres una persona, interrumpe el proceso y cierra el sitio. También debes desconfiar si te pide descargar archivos, instalar extensiones, activar notificaciones o copiar y pegar instrucciones como parte de la verificación.
La apariencia puede resultar convincente, pero una comprobación de este tipo no requiere ejecutar órdenes en tu dispositivo.
ClickFix: el engaño que te hace ejecutar la amenaza
Una de las modalidades utilizadas se conoce como ClickFix. El sitio presenta un CAPTCHA falso o anuncia un supuesto problema técnico y ofrece una solución que parece sencilla: presionar determinadas teclas y pegar una instrucción.
En algunos casos, la página coloca el comando en el portapapeles sin explicar al usuario qué contiene. Al seguir los pasos y ejecutarlo, la persona puede instalar software que robe información o permita a un atacante controlar el equipo a distancia.
Por eso, el peligro no está únicamente en marcar la casilla, sino en obedecer las indicaciones que aparecen después.
Por qué es fácil caer en la trampa
Las verificaciones de seguridad son tan comunes que muchas personas las completan de forma automática. Los estafadores aprovechan esa costumbre y reproducen diseños similares a los de servicios conocidos para que la solicitud parezca confiable.
Sin embargo, un logotipo familiar no garantiza que una página sea auténtica. Si la verificación te pide salir del navegador, instalar algo o cambiar la configuración del equipo, detente.
Qué revisar antes de continuar
Observa la dirección completa del sitio y busca letras sustituidas, errores de escritura o nombres que intenten imitar a una empresa reconocida.
Tampoco te confíes por la presencia de HTTPS o del candado en la barra de direcciones: indican que la conexión está cifrada, pero no garantizan que el sitio sea legítimo.
La señal más importante es lo que te piden hacer: ninguna verificación para distinguir personas de robots debería exigirte ejecutar comandos en la computadora.
Si copiaste una instrucción, pero no la ejecutaste
No la pegues ni presiones Intro para confirmarla. Cierra cualquier ventana del sistema que hayas abierto y copia una frase inofensiva para sustituir el contenido del portapapeles.
Después, realiza un análisis con el programa de seguridad instalado y revisa si hay descargas o extensiones que no reconozcas.
Ante una solicitud extraña, detenerse y cerrar la página puede evitar que una verificación aparentemente rutinaria termine comprometiendo tus datos.
Este artículo fue publicado originalmente en Infobae y está protegido por derechos de autor. Todos los derechos reservados a Infobae. Puedes consultar el artículo original en su (https://www.infoabe.com).